
Атака на холодильники супермаркетов в Европе: что подтверждено, а что нет
Разбор инцидента: подтверждённые детали, пробелы в данных и практические меры защиты
Что известно об инциденте
По сообщению iXBT, неизвестные получили удалённый доступ к системам охлаждения ряда торговых сетей в Европе и принудительно повысили температуру в холодильном и морозильном оборудовании. В публикации упоминаются Швеция, Бельгия, Люксембург и Эстония.
Из материала следуют конкретные эпизоды:
шведский супермаркет Ica Kvantum сообщил, что оборудование было взломано ночью, а температуру удалённо подняли до 50 °C;
представитель сети Coop подтвердил «несанкционированный доступ посторонних лиц к системам охлаждения в небольшой части магазинов»;
нидерландский ритейлер Ahold Delhaize, работающий в Бельгии и Люксембурге, назвал случившееся «IT-инцидентом, повлёкшим изменение температурных режимов холодильных установок».
Важно разделять уровни подтверждения. Прямые заявления ритейлеров, приведённые в публикации, — это первичные свидетельства инцидента. А вот общая картина «по всей Европе», масштаб ущерба и единая природа всех эпизодов в исходном материале не подтверждены независимо.
Дата события и дата источника
Публикация iXBT датирована 3 ноября 2026 года. Точные даты каждого из эпизодов в материале не указаны: говорится о «ночной» атаке в шведском магазине и о том, что «месяцем ранее» аналогичный инцидент произошёл во Франции.
Это означает, что восстановить точную хронологию по исходному тексту нельзя. Для оценки актуальности и связи между эпизодами нужны официальные заявления ритейлеров, производителей оборудования или регулирующих органов.
Затронутые продукты и версии
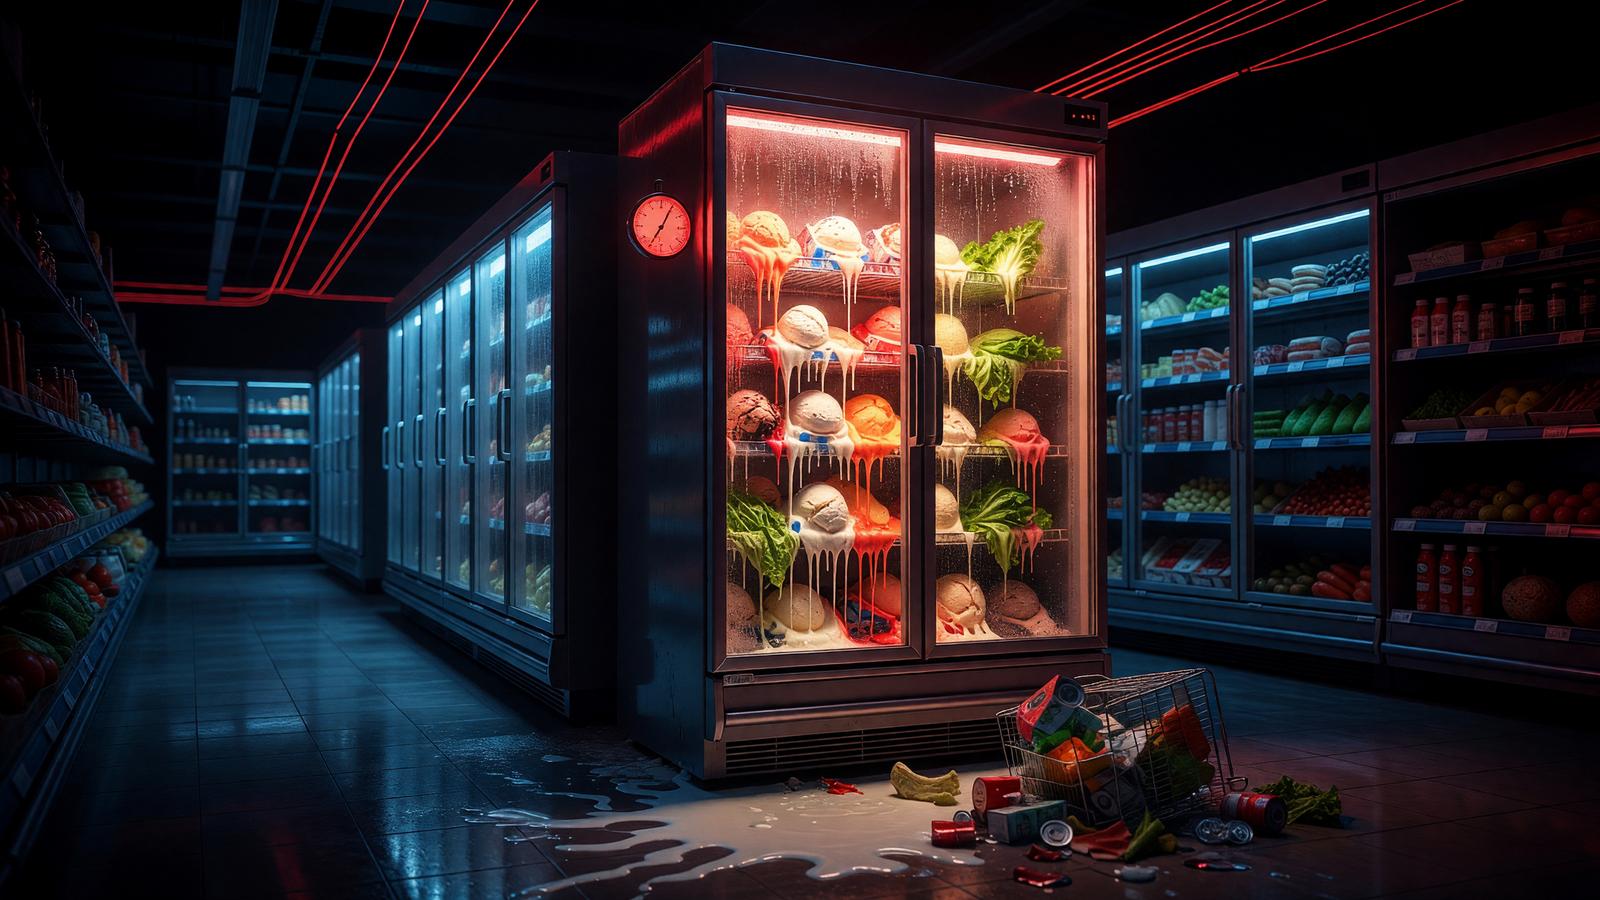
В исходном материале не названы ни производители холодильного оборудования, ни модели контроллеров, ни версии прошивок, ни конкретные системы удалённого мониторинга. Упоминается лишь общая особенность: современные промышленные холодильники и морозильники часто подключены к интернету для удалённого мониторинга, обслуживания и аварийных оповещений.
Именно эта функциональность в публикации названа вероятным вектором атаки. Однако это версия, а не установленный факт: без данных о конфигурации сетей и журналов доступа нельзя утверждать, что доступ получен через интернет-подключение самого холодильника, через облачную платформу мониторинга или через корпоративную сеть магазина.
| Что упомянуто | Уровень подтверждения |
|---|---|
| Ритейлеры: Ica Kvantum, Coop, Ahold Delhaize | Названы в публикации со ссылкой на их заявления |
| Страны: Швеция, Бельгия, Люксембург, Эстония | Указаны в публикации, детали по каждой стране не раскрыты |
| Температура 50 °C | Заявлено для одного шведского магазина |
| Модели и версии оборудования | Не указаны |
| Способ проникновения | Не установлен, описана лишь гипотеза |
Есть ли исправление и официальные рекомендации
На момент публикации iXBT нет подтверждений того, что уязвимость устранена, а тем более — что она была именно уязвимостью конкретного продукта. Не названы ни CVE-идентификаторы, ни бюллетени безопасности производителей, ни официальные рекомендации регуляторов.
Поэтому любые утверждения вида «дыра закрыта» или «патч выпущен» были бы домыслом. Пока корректная формулировка такая: исправление не подтверждено, официальных рекомендаций в исходном материале не приводится.
Практическое значение
Инцидент показывает, почему «умное» холодильное оборудование — это не только удобство, но и элемент инфраструктуры, влияющий на сохранность товара и, косвенно, на продовольственную цепочку. Если злоумышленник может менять уставки температуры, последствия измеряются не в гигабайтах, а в списанных продуктах и деньгах.

При этом важно не преувеличивать выводы. Из одного сообщения нельзя делать заключение о системной уязвимости всей отрасли. Разумнее рассматривать инцидент как напоминание о базовых рисках подключённого промышленного оборудования:
устройства с удалённым доступом расширяют периметр атаки;
общие или слабые учётные данные на таких устройствах — типичная проблема;
отсутствие сегментации сети позволяет перейти от одного устройства к другим системам;
журналы доступа нужны, чтобы отличить атаку от сбоя.
Что делать пользователю
Речь идёт прежде всего о ритейлерах и организациях, эксплуатирующих подключённое холодильное оборудование. Практические шаги не гарантируют защиту, но снижают риск и помогают быстрее разобраться в инциденте.
1. Инвентаризация. Составьте список устройств, у которых есть удалённый доступ, с указанием модели, прошивки и владельца. 2. Смена учётных данных. Проверьте, не остались ли заводские пароли и общие учётные записи на контроллерах и платформах мониторинга. 3. Сегментация сети. Выведите оборудование охлаждения в отдельный сегмент, ограничив доступ к нему из корпоративной сети и из интернета. 4. Ограничение удалённого доступа. Оставьте только те каналы, которые действительно нужны для обслуживания, и по возможности используйте VPN или шлюз с многофакторной аутентификацией. 5. Оповещения о температуре. Настройте аварийные уведомления на выход за допустимый диапазон — это поможет заметить вмешательство раньше, чем испортится товар. 6. Журналирование. Включите и сохраняйте логи доступа к системам мониторинга и управления. 7. План реакции. Заранее определите, кто отключает устройство от сети, кто связывается с производителем и как фиксируются доказательства.
Покупателям в магазинах эти меры напрямую не адресованы: у них нет доступа к системам охлаждения. Для них практический смысл инцидента — понимание, что сообщения о порче товара могут быть связаны с кибератакой, а не только с отключением электричества.
Что остаётся неизвестным
Список открытых вопросов по исходному материалу довольно длинный:
кто стоит за атаками и есть ли единый исполнитель у эпизодов в разных странах;
каким именно способом получен доступ к системам охлаждения;
какие производители и модели оборудования затронуты;
точные даты каждого эпизода и их последовательность;
масштаб ущерба в текущей волне (для Франции упоминаются «миллионы евро», но это относится к другому, более раннему инциденту);
выпущены ли обновления прошивок или официальные рекомендации;
подтверждена ли связь с ранее зафиксированными сбоями морозильных камер на военных базах США, о которых говорится в публикации.
Пока эти вопросы открыты, любые категоричные выводы о причинах и последствиях преждевременны.
Читайте также
 В Китае показали четырёхметрового андроида NeodraDynamics: что подтверждено
 «SMS of Death» для Android: что известно об уязвимости в Android 12 и 13
 ИИ-агент Anthropic провёл операцию на мозге мыши: что подтверждено, а что нет
 «Навсегда» оказалось не навсегда: Mail.ru отбирает 1 Тбайт у участников акции 2013 года
Комментарии
Комментарии доступны только зарегистрированным пользователям. Войти
- Пока нет комментариев. Будьте первым.