
Хакерская атака на холодильники в 700 супермаркетах Франции: ущерб в миллионы и пожары
Инцидент затронул сети магазинов по всей стране, а базовые меры кибербезопасности могли бы его предотвратить.
Массовый взлом холодильных систем
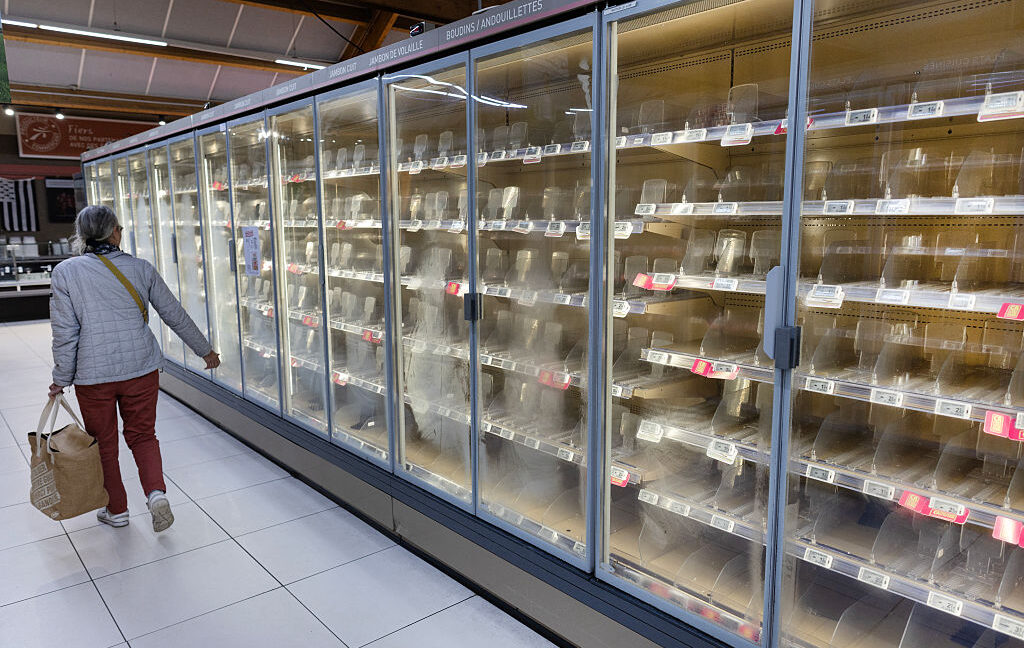
На этой неделе стало известно о масштабной хакерской атаке на системы охлаждения примерно в 700 супермаркетах Франции. Злоумышленники получили доступ к интернет-контроллерам, управляющим холодильниками и морозильниками, и активировали режим разморозки. В результате температура в камерах поднялась до 50 °C, что привело к порче огромного количества продуктов, а в некоторых случаях — к возгораниям электрических систем.
Как был осуществлён взлом
По данным французских властей, атака была направлена на подключённые к интернету контроллеры, которые позволяют техникам удалённо администрировать холодильное оборудование магазина. Злоумышленники использовали критические уязвимости в трёх моделях контроллеров, произведённых датской компанией Danfoss, а также американскими Dixell и её материнской компанией Copeland. Эти уязвимости позволяли удалённо входить в устройства с правами администратора.
Проблема ежедневных паролей
Особую тревогу вызывает практика использования ежедневно меняющихся паролей. Например, контроллеры Danfoss генерировали пароль на основе даты с помощью общедоступной прошивки. Любой, кто проанализировал код, мог вычислить пароль для любого устройства, не получившего свежего обновления. Более того, ежедневные пароли были одинаковыми для сотен или тысяч магазинов, что делало атаку массовой и простой.
Последствия и ущерб
Инцидент привёл к порче продуктов на миллионы евро, а также к пожарам в нескольких магазинах. Пока неизвестно, кто стоит за атакой, но очевидно, что базовые меры кибербезопасности, такие как смена паролей по умолчанию и своевременное обновление прошивок, могли бы предотвратить этот инцидент.
Реакция производителей и властей
На момент публикации производители контроллеров не дали развёрнутых комментариев. Французские authorities начали расследование. Эксперты по безопасности уже не первый год предупреждают о рисках, связанных с IoT-устройствами в критической инфраструктуре, но многие компании продолжают игнорировать эти рекомендации.
Уроки для отрасли
Этот случай — очередное напоминание о том, что подключённые к интернету устройства, даже такие простые, как холодильники, могут стать вектором для масштабных атак. Производителям следует уделять больше внимания безопасности на этапе проектирования, а владельцам — регулярно обновлять прошивки и менять учётные данные.
Что дальше
Ожидается, что инцидент ускорит принятие регуляторных мер в ЕС, направленных на повышение кибербезопасности IoT-устройств. Пока же владельцам пострадавших магазинов предстоит оценить ущерб и восстановить работу оборудования.
Читайте также
 Intel распродала все процессоры Wildcat Lake: что известно о дефиците бюджетных чипов
 DeepSeek и Moonshot приписывают обучение новых моделей на ответах GPT-6 Astra
 Honor представила смартфон X9e s с батареей 8560 мА·ч — в СНГ у него есть близнец Turbo 5G
 Anthropic предупредила инвесторов об экзистенциальных рисках своего ИИ в документах к IPO
Комментарии
Комментарии доступны только зарегистрированным пользователям. Войти
- Пока нет комментариев. Будьте первым.