
Hybra Mirage: что известно о «растворении» данных в копиях против ИИ-атак
Патент есть, но публичных данных о работе технологии и её испытаниях пока нет
Что произошло
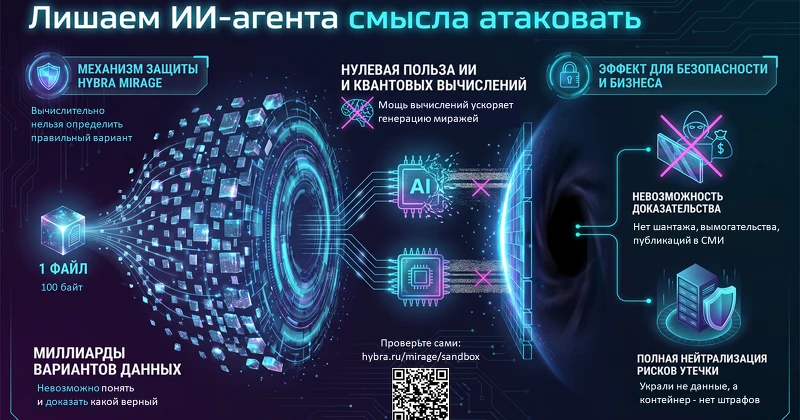
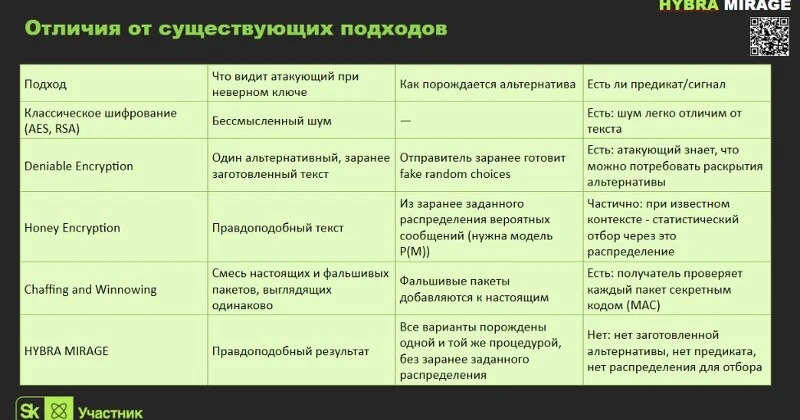
По сообщению CNews, российский разработчик Дмитрий Савченко запатентовал программный комплекс Hybra Mirage. Заявленная задача — защита данных от массовых атак ИИ-агентов. Идея, которую описывает источник, состоит в том, что после пробития обычных защит система не даёт атакующему однозначный результат: данные якобы «растворяются» среди множества изменённых копий, и каждая из них для нейросети выглядит правдоподобно.
В публикации это называют «эпистемологической ловушкой»: атакующий получает набор вариантов и не может понять, какой из них настоящий. Тот же подход, по словам источника, предлагается применять при потере доступа к устройствам.
Важно разделять три вещи: существование патента, заявленную архитектуру и реальную работоспособность. Первое подтверждается публикацией, второе описано в общих чертах, третье независимыми данными не подтверждено.
Дата события и дата источника
Материал CNews датирован 3 ноября 2026 года. Это дата публикации, а не дата патентования, начала разработки или проведения испытаний — в доступном фрагменте такие даты не указаны. Если точная хронология важна, её нужно уточнять по тексту патента и реестровым записям.
Затронутые продукты и версии
Речь идёт об одном продукте — программном комплексе Hybra Mirage. Сведений о версиях, поддерживаемых операционных системах, форматах данных, требованиях к инфраструктуре и способах интеграции в доступном фрагменте нет.
Из описания следует, что заявляемый охват — переписки и данные банковских счетов, то есть категории, для которых особенно важны целостность, доступность и юридическая значимость. Однако это примеры из публикации, а не подтверждённый перечень поддерживаемых сценариев.
Наличие исправления и официальные рекомендации
Здесь нужно быть точным: Hybra Mirage — не патч и не исправление уязвимости. Это заявленный защитный механизм, а не обновление, закрывающее конкретную CVE. Поэтому говорить об «исправлении» некорректно.
Официальных рекомендаций по внедрению, настройке или проверке продукта в открытом доступе не приводится. Нет данных о сертификации, независимом аудите, тестировании на реальных атаках или о том, доступен ли продукт пользователям и в каком виде.
Практическое значение
Идея опирается на реальную проблему: автоматизированные атакующие инструменты и ИИ-агенты ускоряют поиск и обработку украденных данных. Если злоумышленник получает массив, где правдоподобных вариантов много, ценность добычи падает — по крайней мере в теории.
Но у такого подхода есть вопросы, на которые публикация не отвечает:
Как отличить настоящие данные от копий легитимному владельцу. Если система создаёт миллиарды правдоподобных вариантов, нужен надёжный механизм восстановления оригинала.
Стойкость к схеме «собери сейчас, расшифруй потом». В источнике утверждается, что решение устойчиво к такой схеме, но обоснование в доступном фрагменте не раскрыто.
Совместимость с требованиями к персональным данным и банковской тайне. Хранение множества копий чувствительных данных само по себе создаёт регуляторные и инфраструктурные вопросы.
Стоимость хранения и производительность. Кратное размножение данных требует ресурсов; оценок в публикации нет.
Пока это архитектурная концепция с патентом, а не проверенный на практике продукт. Пользователям не стоит рассчитывать на неё как на замену резервному копированию, шифрованию и многофакторной аутентификации.
Что делать пользователю
Практические шаги не зависят от того, появится ли Hybra Mirage в доступе:
1. Не откладывайте базовую гигиену. Уникальные пароли в менеджере паролей, многофакторная аутентификация, регулярные обновления. 2. Делайте резервные копии по правилу 3-2-1 и проверяйте восстановление, а не только создание копий. 3. Шифруйте чувствительные данные и храните ключи отдельно от самих данных. 4. Ограничивайте доступ по принципу минимальных привилегий, особенно к перепискам и финансовым документам. 5. Следите за официальными источниками. Если продукт появится, оценивайте его по независимым тестам и аудитам, а не по описанию в новости.
Что остаётся неизвестным
Номер и дата патента, формула изобретения.
Есть ли работающий прототип и проводились ли испытания.
Как именно владелец восстанавливает оригинальные данные.
Какие алгоритмы лежат в основе генерации копий и насколько они стойки к целевым атакам.
Доступен ли продукт коммерчески и на каких условиях.
Кто из экспертов давал оценку и на основании каких данных.
До появления этих сведений материал следует воспринимать как описание заявленной разработки, а не как подтверждённую защиту.
Читайте также
Комментарии
Комментарии доступны только зарегистрированным пользователям. Войти
- Пока нет комментариев. Будьте первым.