
Критические уязвимости PHP угрожают российским сайтам: обновиться смогут не все
Почему экстренное обновление может стать проблемой для бизнеса
Разработчики PHP сообщили о подготовке экстренных исправлений для двух критических уязвимостей, которые теоретически позволяют злоумышленникам получить контроль над веб-сервером. По данным источника, под потенциальный удар попадают российские интернет-магазины, клиентские сервисы и корпоративные системы, построенные на этом популярном языке программирования.
В чём опасность
Уязвимости относятся к категории критических: их эксплуатация может привести к захвату сервера. Это означает, что атакующий способен не только нарушить работу сайта, но и получить доступ к данным, которые на нём обрабатываются. Для бизнеса это чревато утечками информации, простоем сервисов и репутационными потерями.
Кто в зоне риска
В первую очередь речь идёт о проектах, которые используют PHP как основу для интернет-магазинов, личных кабинетов и внутренних корпоративных систем. Многие российские компании до сих пор работают на старых версиях языка, поскольку обновление требует времени и ресурсов.
Проблема старых версий
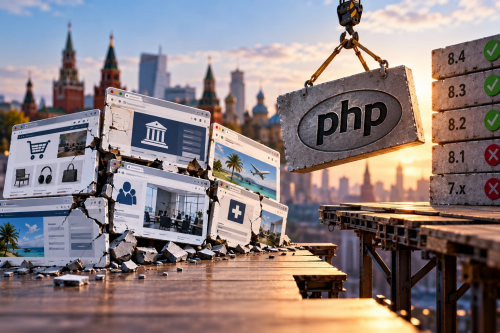
Ключевая сложность заключается в том, что владельцы устаревших версий PHP могут не получить исправления. Разработчики обычно поддерживают только актуальные ветки, и если сайт работает на версии, срок поддержки которой истёк, патч для неё может не выйти. Это оставляет такие системы уязвимыми даже после официального релиза обновлений.
Почему обновление — не всегда простое решение
Даже при наличии патча переход на новую версию PHP может нарушить работу приложений. Старый код не всегда совместим с новыми требованиями, а тестирование и доработка требуют времени. В результате компании оказываются перед выбором: обновляться быстро и рисковать сбоями или откладывать обновление и подвергать серверы опасности.
Что делать владельцам сайтов
Специалисты по безопасности рекомендуют не откладывать оценку рисков. В первую очередь стоит выяснить, какая версия PHP используется на сервере и поддерживается ли она официально. Если нет — необходимо планировать миграцию. Также важно следить за официальными анонсами разработчиков и применять патчи сразу после их выхода.
Контекст и ограничения
На момент публикации известно лишь о подготовке исправлений. Точные технические детали уязвимостей, номера версий и сроки релиза патчей в источнике не раскрываются. Это означает, что владельцам сайтов стоит держать связь с хостинг-провайдерами и разработчиками используемых CMS, чтобы оперативно получить информацию о доступных обновлениях.
Ситуация напоминает о важности регулярного обслуживания инфраструктуры: чем дольше система остаётся на устаревшей версии, тем выше вероятность, что очередная критическая уязвимость оставит её без защиты.
Читайте также
 Спутники будут собирать себя сами в космосе: стартап Rendezvous Robotics привлёк $20 миллионов
 ЕС выделит €319 млн на запуск массового производства GaN-чипов на 300-мм пластинах в Австрии
 DeepSeek и Moonshot AI обвинили в дистилляции модели GPT-6 Astra от OpenAI
 С кошельков Binance перевели более $2,7 млрд: биржа проверяет версию о взломе
Комментарии
Комментарии доступны только зарегистрированным пользователям. Войти
- Пока нет комментариев. Будьте первым.