
Транспорт и туризм стали лидерами по объёму утечек данных, а фишинга стало на 25% больше
Solar AURA подвела итоги января–сентября 2026 года и представила аналитику на SOC Forum 2026
Центр мониторинга внешних цифровых угроз Solar AURA группы компаний «Солар» подвёл итоги января–сентября 2026 года и представил аналитику на SOC Forum 2026. Главный вывод: утечек данных в России стало меньше, но резко изменился отраслевой состав пострадавших, а фишинговая активность выросла.
Утечек меньше, но объём сократился слабее
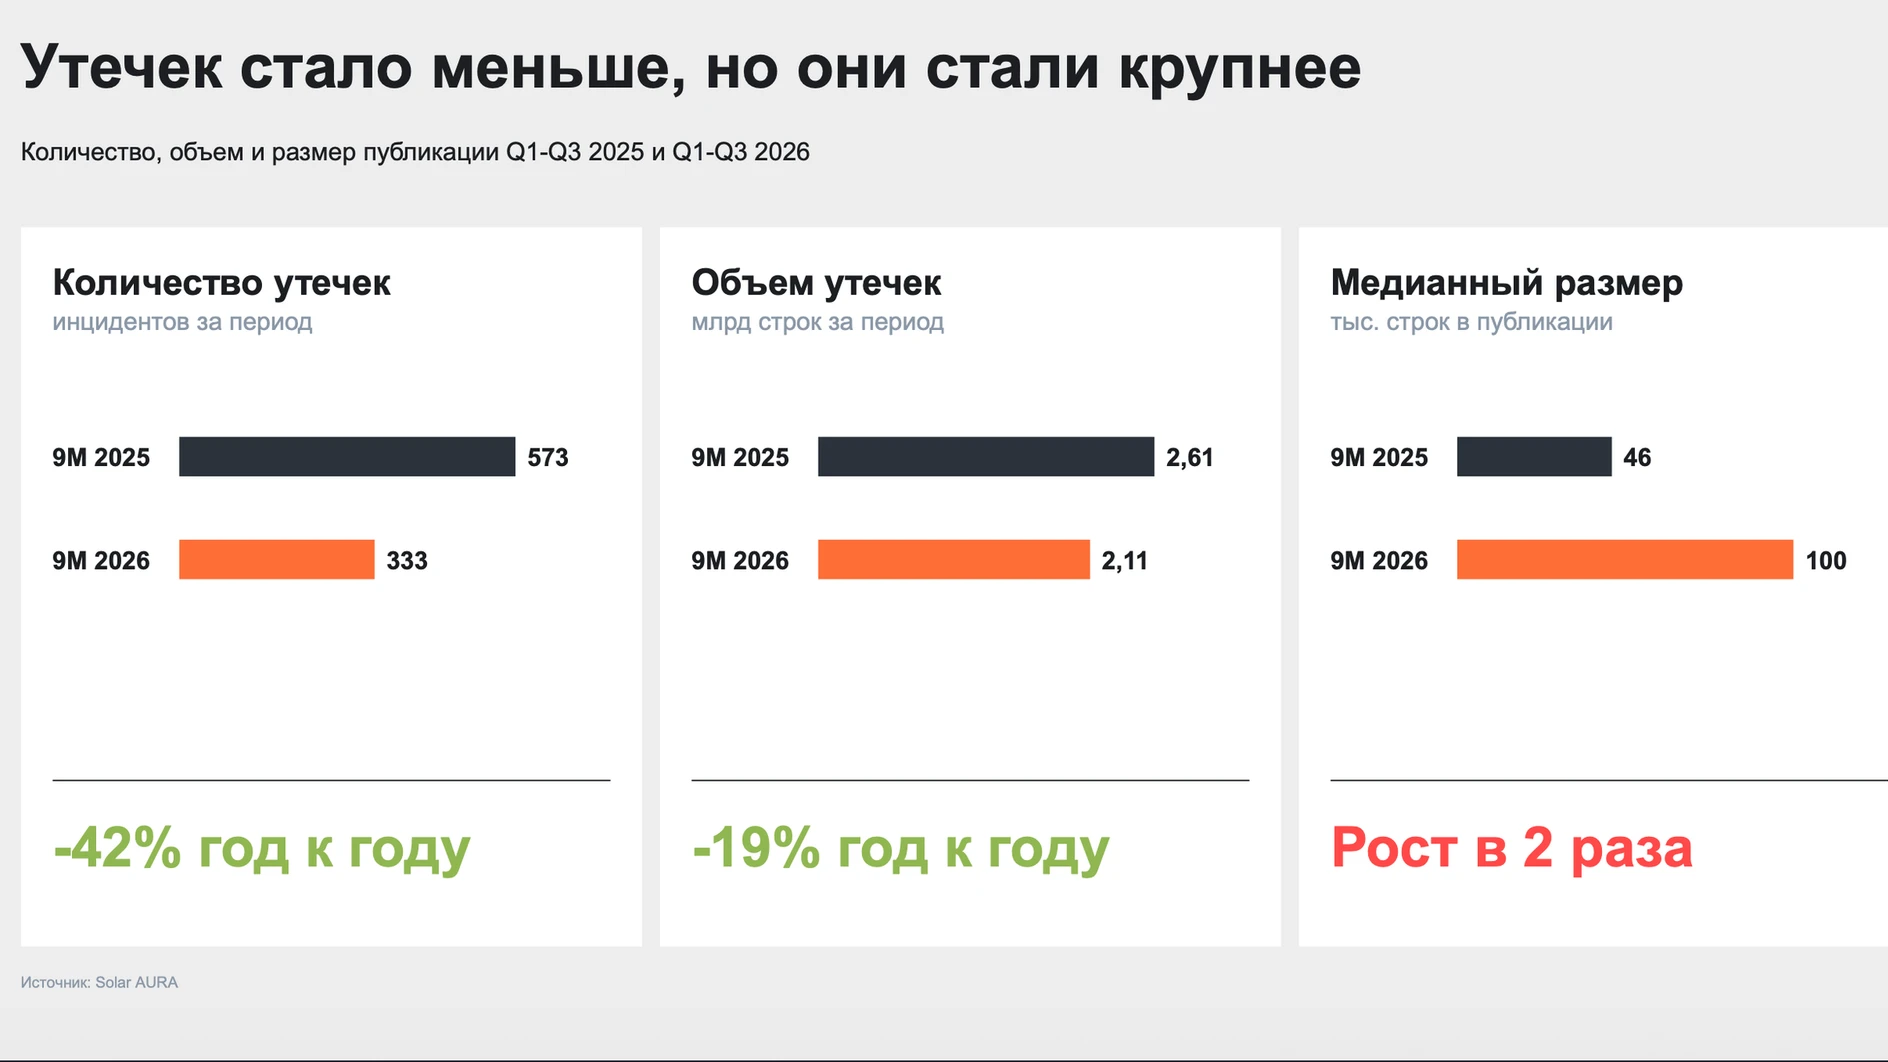
За девять месяцев аналитики зафиксировали 333 инцидента с утечками — на 42% меньше, чем за тот же период прошлого года, когда их было 573. Объём опубликованных данных сократился на 19%, с 2,61 млрд до 2,11 млрд строк. При этом основную массу дали лишь несколько инцидентов: на пять крупнейших утечек пришлось 83% объёма, а самая крупная из них составила половину всех строк.
Госсектор уступил лидерство транспорту и туризму
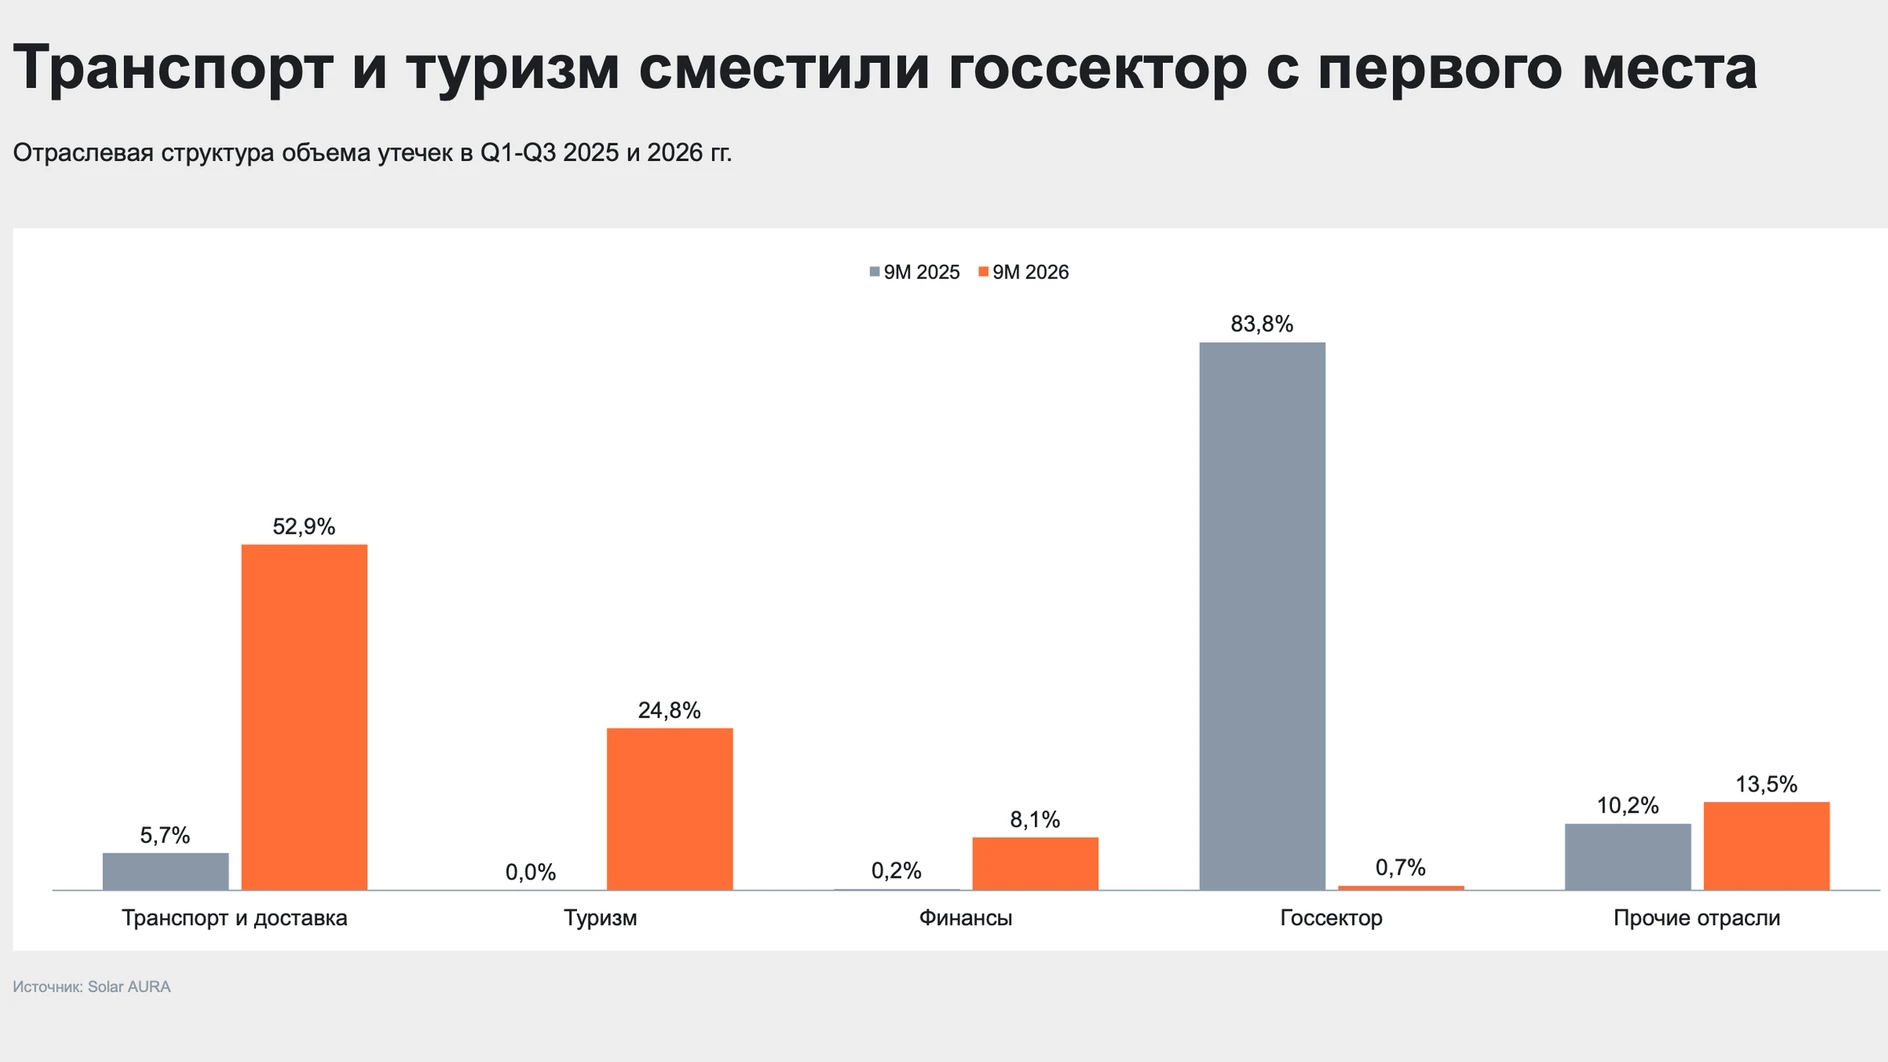
Год назад по объёму утекших данных лидировал госсектор: за январь–сентябрь 2025 года на него пришлось 84% всех строк, или 2,19 млрд. В 2026 году его доля упала ниже 1% — 14,7 млн строк. Транспорт и доставка увеличили долю с 5,7 до 53% (1,12 млрд строк), туризм — с нуля до 25% (523,6 млн строк). В финансовом секторе показатель вырос с 0,2 до 8% (170,2 млн строк).
Рокировка отраслей — следствие нескольких крупных инцидентов
Директор по развитию Solar AURA Александр Вураско подчеркнул, что смена лидеров не означает переключения хакеров на новые отрасли. «Прежде всего рокировка отраслей в условном чарте связана с несколькими крупными инцидентами, которые сильно повлияли на статистику», — пояснил он. Иными словами, несколько масштабных утечек способны радикально изменить картину по объёму строк, даже если общее число инцидентов падает.
Фишинг растёт, но блокируют его быстрее
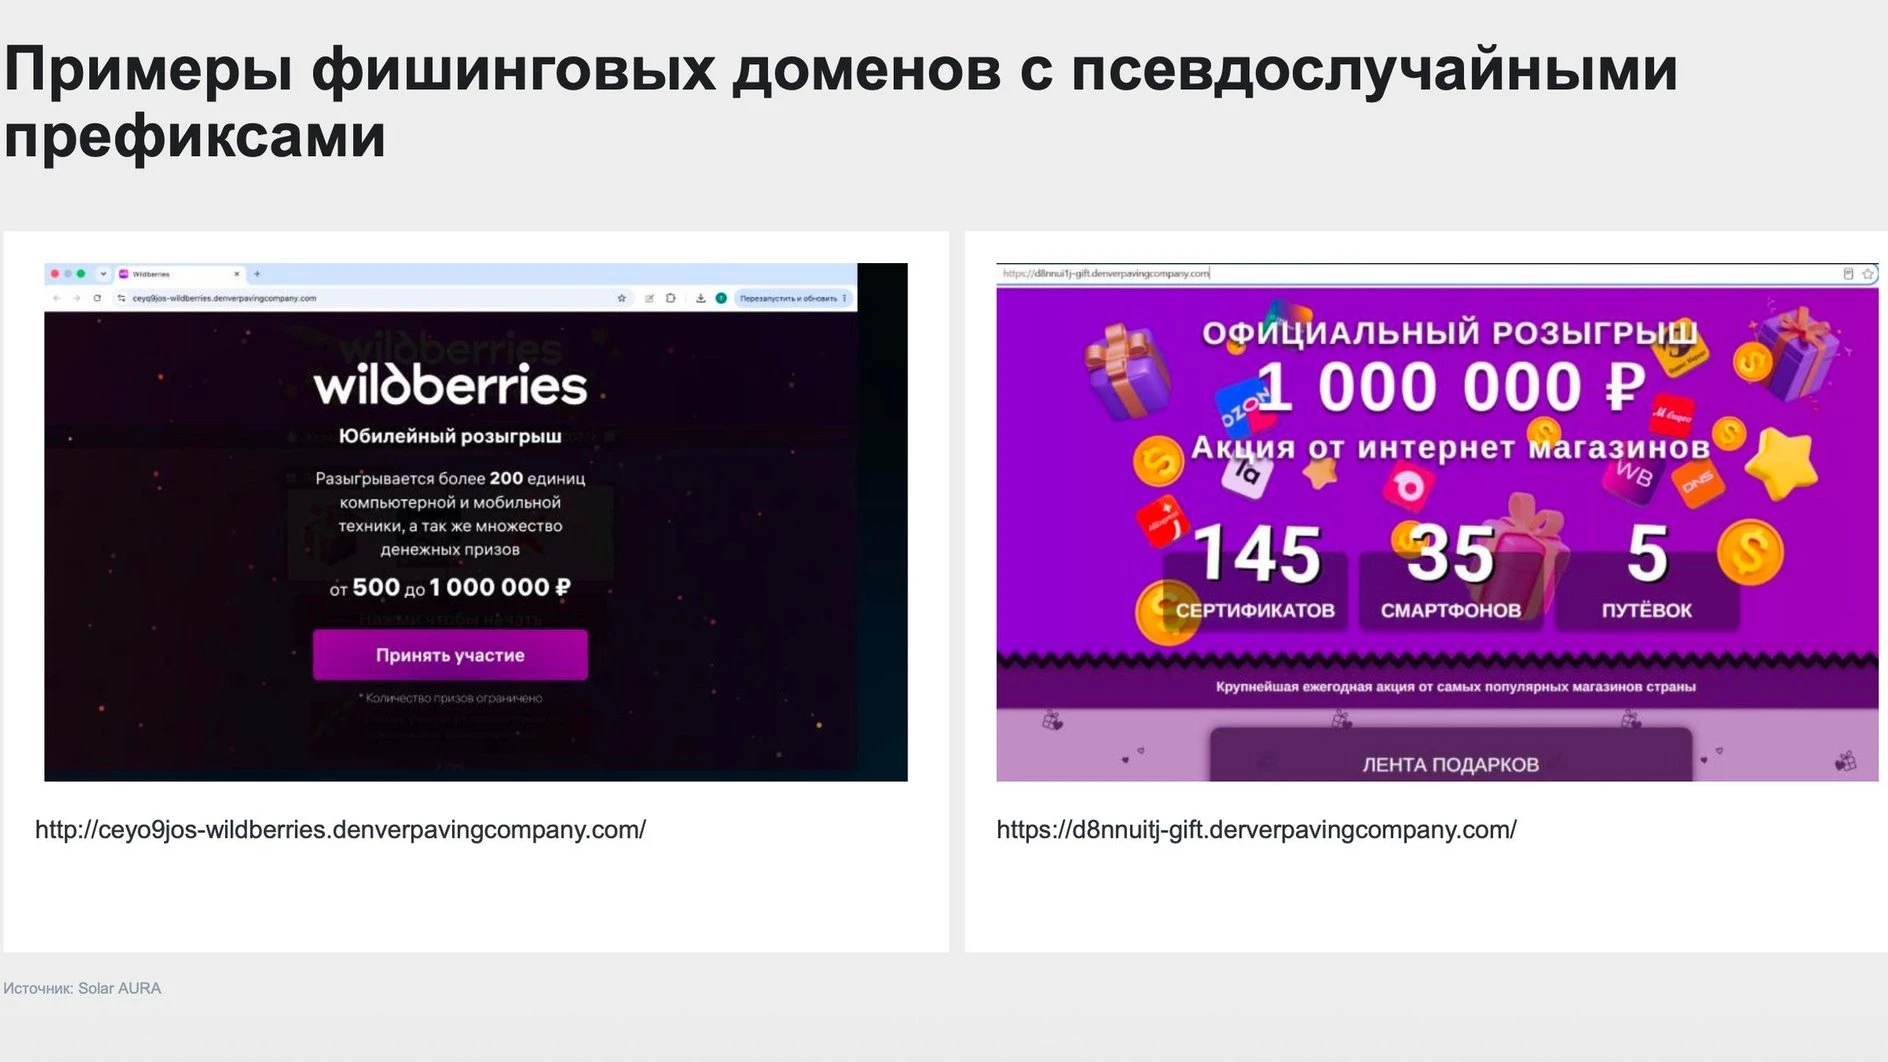
С фишингом ситуация обратная: уникальных фишинговых ресурсов за девять месяцев выявили на 25% больше, чем годом ранее. В Solar AURA считают, что злоумышленники с помощью ИИ быстрее и в больших объёмах создают домены, массово генерируют поддомены и наполняют сайты контентом. При этом блокировать такие ресурсы стали быстрее: медианное время блокировки сократилось на 70%, с 11,5 часа в 2025 году до 3,5 часа.
Что это значит для компаний
Статистика показывает, что даже при снижении числа утечек отдельные крупные инциденты могут определять общую картину по объёму скомпрометированных данных. Для бизнеса это сигнал о важности контроля за объёмами хранимых данных и скоростью реагирования. А ускорение блокировки фишинговых ресурсов демонстрирует, что автоматизация и ИИ работают в обе стороны: злоумышленники используют их для масштабирования атак, а защитники — для более быстрого реагирования.
Читайте также
 Спутники будут собирать себя сами в космосе: стартап Rendezvous Robotics привлёк $20 миллионов
 ЕС выделит €319 млн на запуск массового производства GaN-чипов на 300-мм пластинах в Австрии
 DeepSeek и Moonshot AI обвинили в дистилляции модели GPT-6 Astra от OpenAI
 С кошельков Binance перевели более $2,7 млрд: биржа проверяет версию о взломе
Комментарии
Комментарии доступны только зарегистрированным пользователям. Войти
- Пока нет комментариев. Будьте первым.