
«Чёрный октябрь» для интернета: ИИ находит дыры в защите быстрее, чем их успевают латать
Почему скорость обнаружения уязвимостей с помощью ИИ меняет правила игры в кибербезопасности
За последние несколько дней стало известно об уязвимостях в ряде крупнейших систем и сервисов, обеспечивающих работу значительной части интернета. Об этом сообщает 3DNews со ссылкой на экспертов в области кибербезопасности. По их мнению, в обозримом будущем может произойти инцидент радикально иного масштаба, однако единого мнения о том, к чему именно готовиться, пока нет.
Что произошло
Речь идёт о серии обнаруженных брешей в инфраструктурных компонентах, от которых зависит доступность и безопасность множества онлайн-сервисов. Хотя конкретные системы и характер уязвимостей в исходном сообщении не детализируются, сам факт их выявления за столь короткий срок указывает на системную проблему: защита не успевает за темпами поиска слабых мест.
Роль ИИ в обнаружении уязвимостей
Ключевой фактор — использование инструментов на базе искусственного интеллекта для автоматизированного поиска уязвимостей. Такие системы способны анализировать код и конфигурации значительно быстрее человека, выявляя потенциальные дыры до того, как ими воспользуются злоумышленники. Однако та же скорость оборачивается против защитников: если обнаружение происходит быстрее, чем выпуск и внедрение патчей, окно уязвимости расширяется.

Мнения экспертов расходятся
Специалисты сходятся в том, что риск масштабного инцидента растёт, но предлагают разные сценарии. Одни опасаются скоординированной атаки на цепочки поставок ПО, другие — массового использования автоматизированных эксплойтов, третьи указывают на уязвимости в облачной инфраструктуре. Единой картины «что именно случится» нет, что само по себе усложняет подготовку.
Почему это важно для индустрии
Ситуация подчёркивает разрыв между скоростью обнаружения угроз и скоростью реагирования. Патчи требуют тестирования, согласования и развёртывания — процессы, которые сложно ускорить без риска сломать работающие системы. В результате организации оказываются в положении, когда знают о проблеме, но не могут устранить её мгновенно.
Что делать бизнесу и разработчикам
Эксперты рекомендуют пересмотреть подходы к управлению уязвимостями: внедрять автоматизированный мониторинг, сокращать циклы выпуска обновлений и уделять больше внимания безопасности на этапе проектирования. Также важно иметь план реагирования на инциденты, который учитывает сценарии с массовыми автоматизированными атаками.
Итог
«Чёрный октябрь» для интернета — пока предупреждение, а не свершившийся факт. Но тренд очевиден: ИИ ускоряет поиск слабых мест, и защита должна отвечать той же скоростью. Вопрос не в том, произойдёт ли крупный инцидент, а в том, насколько инфраструктура будет к нему готова.
Читайте также
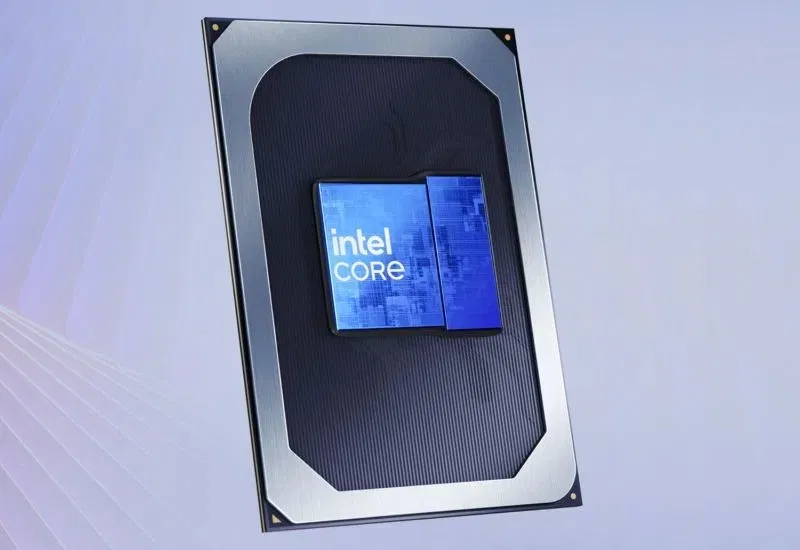 Intel распродала все процессоры Wildcat Lake: что известно о дефиците бюджетных чипов
 DeepSeek и Moonshot приписывают обучение новых моделей на ответах GPT-6 Astra
 Honor представила смартфон X9e s с батареей 8560 мА·ч — в СНГ у него есть близнец Turbo 5G
 Anthropic предупредила инвесторов об экзистенциальных рисках своего ИИ в документах к IPO
Комментарии
Комментарии доступны только зарегистрированным пользователям. Войти
- Пока нет комментариев. Будьте первым.